Broadband Watch logo
バックナンバー

■ その116「DLNAの仕組み」
[2007/03/26]
■ その115「ドメインとActive Directory」
[2007/03/19]
■ その114「ワークグループができること」
[2007/03/12]
■ その113「WPSの仕組み」
[2007/03/05]
■ その112「Gopherの生い立ちと現在」
[2007/02/26]
■ その111「Wikiの使われ方」
[2007/02/19]
■ その110「文字コードとは」
[2007/02/05]
■ その109「IISの生い立ち」
[2007/01/29]
■ その108「NASの登場と一般への普及」
[2007/01/22]
■ その107「HomePNAのいろいろ」
[2007/01/15]
■ その106「Ogg Vorbisの成り立ち」
[2006/12/25]
■ その105「MIDIの原理とSMFの構造」
[2006/12/18]
■ その104「AIFFの構造」
[2006/12/11]
■ その103「WAVの構造と現状」
[2006/12/04]
■ その102「WMAの歴史」
[2006/11/27]
■ その101「AACの特徴」
[2006/11/20]
■ その100「MP3/MPEG Audioの仕組み」
[2006/11/13]
■ その99「HSDPAの仕組み」
[2006/11/06]
■ その98「H.264・MPEG-4 AVCの特徴」
[2006/10/30]
■ その97「IEEE 802.16e(モバイルWiMAX)の特徴」
[2006/10/23]
■ その96「TIFFの特徴」
[2006/10/16]
■ その95「PNGの現状と今後」
[2006/10/02]
■ その94「GIFの構造」
[2006/09/25]
■ その93「10GBASEの種類(2)」
[2006/09/11]
■ その92「10GBASEの種類」
[2006/09/04]
■ その91「GbEのいろいろ」
[2006/08/28]
■ その90「JPEGの特徴」
[2006/08/21]
■ その89「DivXの広がり」
[2006/08/07]
■ その88「MPEGの仕組み」
[2006/07/31]
■ その87「WMVのこれまで」
[2006/07/24]
■ その86「AVIの生い立ちとそのコーデック」
[2006/07/10]
■ その85「QuickTimeの変遷」
[2006/07/03]
■ その84「Realのこれまでと今後」
[2006/06/26]
■ その83「ShareとWinny」
[2006/06/19]
■ その82「DOCSISの仕組み」
[2006/06/12]
■ その81「SQLインジェクションの流れ」
[2006/06/05]
■ その80「RSSの動作」
[2006/05/29]
■ その79「Skypeの仕組み」
[2006/05/22]
■ その78「BitTorrentの特徴と今後」
[2006/05/15]
■ その77「Winnyの仕組みと現状」
[2006/05/08]
■ その76「WinMXの特徴」
[2006/04/24]
■ その75「Gnutellaの歴史と構造」
[2006/04/17]
■ その74「Napsterの歴史」
[2006/04/10]
■ その73「P2Pのいろいろ」
[2006/04/03]
■ その72「IEEE 802.11nの動向」
[2006/03/27]
■ その71「ActiveX Scriptingの動作」
[2006/03/20]
■ その70「Ajaxの仕組み」
[2006/03/13]
■ その69「DHTMLの動作」
[2006/03/06]
■ その68「Scriptの定義」
[2006/02/27]
■ その67「JavaScriptの仕組み」
[2006/02/20]
■ その66「Javaの動作」
[2006/02/13]
■ その65「RFCのプロセス」
[2006/02/06]
■ その64「ActiveX DocumentとActiveX Controlの違いと共通点」
[2006/01/30]
■ その63「ActiveX Controlの機能」
[2006/01/23]
■ その62「ActiveXを構成するもの」
[2006/01/16]
■ その61「Cookieの仕組みと用途」
[2005/12/26]
■ その60「malwareとその分類」
[2005/12/19]
■ その59「rootkitの動作」
[2005/12/12]
■ その58「CSSの役割」
[2005/12/05]
■ その57「HTMLの変遷」
[2005/11/28]
■ その56「PONとその種類」
[2005/11/21]
■ その55「FWAの仕組み」
[2005/11/14]
■ その54「DoSとDDoS」
[2005/11/07]
■ その53「SNMPとMIBの動作」
[2005/10/03]
■ その52「Jumbo Frameとフレームサイズ」
[2005/09/12]
■ その51「WPA2の仕組み」
[2005/09/05]
■ その50「WPAとWPA-PSKの違い」
[2005/08/29]
■ その49「WPAの仕組み」
[2005/08/22]
■ その48「WebDAVの動作」
[2005/08/08]
■ その47「OFDMAの仕組みとOFDMとの違い」
[2005/08/01]
■ その46「OFDMの仕組み」
[2005/07/25]
■ その45「WiMAXの特徴」
[2005/07/11]
■ その44「Wi-Fiの役割」
[2005/07/04]
■ その43「FTPの目的と動作」
[2005/06/27]
■ その42「UPnPの動作」
[2005/06/20]
■ その41「ネットマスクの仕組み」
[2005/06/13]
■ その40「ARPの機能」
[2005/06/06]
■ その39「DNSの原理」
[2005/05/30]
■ その38「デフォルトゲートウェイの役割」
[2005/05/23]
■ その37「MACアドレスの仕組み」
[2005/05/16]
■ その36「スイッチとその進化」
[2005/05/09]
■ その35「ルータによるメリット」
[2005/04/25]
■ その34「ブリッジの原理」
[2005/04/18]
■ その33「リピータの機能」
[2005/04/11]
■ その32「IPアドレスのクラス」
[2005/04/04]
■ その31「ブロードキャスト/マルチキャスト/ユニキャスト」
[2005/03/28]
■ その30「SMTP AUTHと認証の種類」
[2005/03/14]
■ その29「Submissionポートとスパムメール対策」
[2005/03/07]
■ その28「Outbound Port25 Blockingとは」
[2005/02/28]
■ その27「PGPの仕組み」
[2005/02/21]
■ その26「PKIと認証局」
[2005/02/14]
■ その25「公開鍵暗号方式とは」
[2005/02/07]
■ その24「共通鍵暗号とは」
[2005/01/31]
■ その23「SSHの仕組みと応用」
[2005/01/24]
■ その22「SSLの役割」
[2005/01/17]
■ その21「POP3とIMAP4の違い」
[2004/12/27]
■ その20「POP3の役割と機能」
[2004/12/20]
■ その19「SMTPの機能と問題点」
[2004/12/13]
■ その18「SPIとパケットフィルタリング」
[2004/12/06]
■ その17「LANの概念とその広がり」
[2004/11/29]
■ その16「SIPの役割」
[2004/11/15]
■ その15「プロキシの利用」
[2004/11/08]
■ その14「VoIPの仕組み」
[2004/11/01]
■ その13「イーサネットとは」
[2004/10/25]
■ その12「IP/TCP/UDP/ICMPとは」
[2004/10/18]
■ その11「DHCPの役割」
[2004/10/04]
■ その10「MIMOとは」
[2004/09/27]
■ その9「DMZとその効果」
[2004/09/13]
■ その8「ファイアウォールとは」
[2004/09/06]
■ その7「NATとNAPTの違いとIPマスカレード」
[2004/08/30]
■ その6「VPNとVPNパススルーの仕組み」
[2004/08/23]
■ その5「無線LANの問題とWEP」
[2004/08/09]
■ その4「IEEE 802.11a/b/gって何を意味しているの?」
[2004/08/02]
■ その3「ダイナミックDNSって?」
[2004/07/26]
■ その2「グローバルIPアドレスとプライベートIPアドレス」
[2004/07/12]
■ その1「PPPoEって何だろう?」
[2004/07/05]

その28「Outbound Port25 Blockingとは」


■ Outbound Port25 Blockingとは

 Outbound Port25 Blockingという言葉を、最近次第に聞くようになってきました。例えば、NTT-MEが運営する「WAKWAK」では、2005年に入ってからOutbound Port25 Blockingを開始したことを発表しています。こうした動きは、今年は他のプロバイダーも追従しそうな動きになっています。

 さて、このOutbound Port25 Blockingとは何かというお話ですが、スパムメールを規制するための方法です。その前に、第19回目で紹介したSMTPの話を思い出してください。この中の図3で、第三者の立場のSMTPサーバーを使ってメールの送受信を行なうという方法を示しましたが、Outbound Port25 Blockingではこの方法を阻止することが可能になります。

 もっと広く言えば、Outbound Port25 Blockingとはスパムメールを送りにくくすると同時に、送られた場合の対処を迅速に行なうための手段というのが正確なところでしょう。要するにスパムメール対策なわけです。


■ スパムメールの送られ方のおさらい

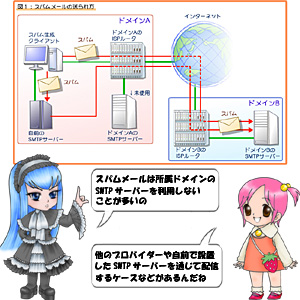
図1:スパムメールの送られ方
 ここで、スパムメールの送り方を少しおさらいしておきましょう。例えば図1にあるように、ドメインAにスパムメールを作り出すクライアントがあるとします。このクライアントは、スパムメールを仕事として送り出す業者の場合もあるでしょうし、ウイルスなどに感染してスパムメールを撒き散らしているPCなどの場合もあるでしょう。

 さて、このスパム生成クライアントですが、これがスパムメールを送り出す時に、ドメインAのSMTPサーバーを使うことはまずありません。というのは、最近のプロバイダーはメールの送り出しパターンを見て、スパムメールだったら拒否するといった機能を備えているところが多い上、メールヘッダの偽造が難しい(発信元が簡単にばれてしまう)といった問題があるからです(*1)。

 そこで、例えばウイルスに感染したPCなどの場合は、直接相手のプロバイダーのSMTPサーバーにアクセスしてメールを送り出します。ただし、この方式だと大量のメールを送るのには時間がかかるため、スパムメール業者などは自前でSMTPサーバーを立て、ここからスパムメールを配信したりします。いずれにせよ、ドメインAのSMTPサーバーを使わないのがコツなわけです。

*1:ヘッダの偽造自体は可能ですが、そこにプロバイダー側の「まともな」メールヘッダが付加されてしまうので、結局バレます。


■ Outbound Port25 Blockingの手法

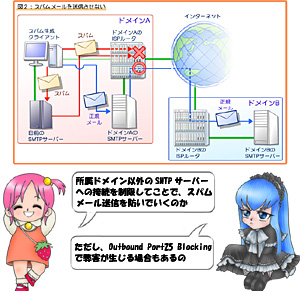
 では、これを防ぐにはどうしたら良いかという点ですが、1番効果的なのはクライアントが他のSMTPサーバーに直接アクセスできないようにすることです。この場合、ドメインAからインターネットに接続するルータの所で、不用意に他のドメインのSMTPサーバーへアクセスできないようにしてしまえば、直接接続の場合も、ドメイン内に自前のSMTPサーバーを立てる場合も、ルータで止められてしまうため、図2にあるようにメールをドメインAの外に送り出すことができません。

 一方、ドメインAのSMTPサーバーを使う場合はそのまま通す設定にしておけば、通常のメールは問題なくやりとりできることになります。こうしたSMTPサーバーへのアクセスを制限するのが、Outbound Port25 Blockingというわけです。

 ちなみになぜこういう名前かというと、SMTPサーバーにアクセスするには25番ポートを使うからです。Outboundとは、プロバイダーの外にパケットが出る方向という意味で、要するにプロバイダーの外の25番ポートへの接続を遮断するという、そのままのネーミングなわけです。何か難しそうに聞こえるかもしれませんが、そういう意味では大したことは言っていません(笑)。


図2:スパムメールを送信させない

■ Outbound Port25 Blockingの弊害

 スパムメール対策には効果的なこの方法ですが、弊害もあります。例えば、自宅から会社のメールサーバーにアクセスしてちょっと業務のメールを……なんてことは、この対策で一切不可能になってしまいます。

 このため、VPNを使って会社のネットワークに接続するとか、プロキシを使う、会社のSMTPサーバーに25番以外のポートを空けてもらう、あるいは会社にはSMTP over SSH/SSLで接続するなどの方法を取らなければなりません。

 また、SMTPを使わずにSubmissionポートを使う(これは次回お話しします)などの方法もありますが、いずれの方法も相手側の設定が必要になるわけで、簡単に対処できる問題ではありません。ただ、こうした不便さが発生することを勘案しても、スパムメールを減らす方が優先であるという判断が下されたわけで、スパムメールのトラフィックがインターネット全体の数割に達するという現状では、やむを得ない措置と言えるかもしれません。


2005/02/28 11:04

槻ノ木 隆
 国内某メーカーのネットワーク関係「エンジニア」から「元エンジニア」に限りなく近いところに流れてきてしまった。ここ2年ほどは、企画とか教育、営業に近いことばかりやっており、まもなく肩書きは「退役エンジニア」になると思われる。(イラスト:Mikebow)
Broadband Watch ホームページ
Copyright (c) 2005 Impress Corporation, an Impress Group company. All rights reserved.