Broadband Watch logo
バックナンバー

■ その116「DLNAの仕組み」
[2007/03/26]
■ その115「ドメインとActive Directory」
[2007/03/19]
■ その114「ワークグループができること」
[2007/03/12]
■ その113「WPSの仕組み」
[2007/03/05]
■ その112「Gopherの生い立ちと現在」
[2007/02/26]
■ その111「Wikiの使われ方」
[2007/02/19]
■ その110「文字コードとは」
[2007/02/05]
■ その109「IISの生い立ち」
[2007/01/29]
■ その108「NASの登場と一般への普及」
[2007/01/22]
■ その107「HomePNAのいろいろ」
[2007/01/15]
■ その106「Ogg Vorbisの成り立ち」
[2006/12/25]
■ その105「MIDIの原理とSMFの構造」
[2006/12/18]
■ その104「AIFFの構造」
[2006/12/11]
■ その103「WAVの構造と現状」
[2006/12/04]
■ その102「WMAの歴史」
[2006/11/27]
■ その101「AACの特徴」
[2006/11/20]
■ その100「MP3/MPEG Audioの仕組み」
[2006/11/13]
■ その99「HSDPAの仕組み」
[2006/11/06]
■ その98「H.264・MPEG-4 AVCの特徴」
[2006/10/30]
■ その97「IEEE 802.16e(モバイルWiMAX)の特徴」
[2006/10/23]
■ その96「TIFFの特徴」
[2006/10/16]
■ その95「PNGの現状と今後」
[2006/10/02]
■ その94「GIFの構造」
[2006/09/25]
■ その93「10GBASEの種類(2)」
[2006/09/11]
■ その92「10GBASEの種類」
[2006/09/04]
■ その91「GbEのいろいろ」
[2006/08/28]
■ その90「JPEGの特徴」
[2006/08/21]
■ その89「DivXの広がり」
[2006/08/07]
■ その88「MPEGの仕組み」
[2006/07/31]
■ その87「WMVのこれまで」
[2006/07/24]
■ その86「AVIの生い立ちとそのコーデック」
[2006/07/10]
■ その85「QuickTimeの変遷」
[2006/07/03]
■ その84「Realのこれまでと今後」
[2006/06/26]
■ その83「ShareとWinny」
[2006/06/19]
■ その82「DOCSISの仕組み」
[2006/06/12]
■ その81「SQLインジェクションの流れ」
[2006/06/05]
■ その80「RSSの動作」
[2006/05/29]
■ その79「Skypeの仕組み」
[2006/05/22]
■ その78「BitTorrentの特徴と今後」
[2006/05/15]
■ その77「Winnyの仕組みと現状」
[2006/05/08]
■ その76「WinMXの特徴」
[2006/04/24]
■ その75「Gnutellaの歴史と構造」
[2006/04/17]
■ その74「Napsterの歴史」
[2006/04/10]
■ その73「P2Pのいろいろ」
[2006/04/03]
■ その72「IEEE 802.11nの動向」
[2006/03/27]
■ その71「ActiveX Scriptingの動作」
[2006/03/20]
■ その70「Ajaxの仕組み」
[2006/03/13]
■ その69「DHTMLの動作」
[2006/03/06]
■ その68「Scriptの定義」
[2006/02/27]
■ その67「JavaScriptの仕組み」
[2006/02/20]
■ その66「Javaの動作」
[2006/02/13]
■ その65「RFCのプロセス」
[2006/02/06]
■ その64「ActiveX DocumentとActiveX Controlの違いと共通点」
[2006/01/30]
■ その63「ActiveX Controlの機能」
[2006/01/23]
■ その62「ActiveXを構成するもの」
[2006/01/16]
■ その61「Cookieの仕組みと用途」
[2005/12/26]
■ その60「malwareとその分類」
[2005/12/19]
■ その59「rootkitの動作」
[2005/12/12]
■ その58「CSSの役割」
[2005/12/05]
■ その57「HTMLの変遷」
[2005/11/28]
■ その56「PONとその種類」
[2005/11/21]
■ その55「FWAの仕組み」
[2005/11/14]
■ その54「DoSとDDoS」
[2005/11/07]
■ その53「SNMPとMIBの動作」
[2005/10/03]
■ その52「Jumbo Frameとフレームサイズ」
[2005/09/12]
■ その51「WPA2の仕組み」
[2005/09/05]
■ その50「WPAとWPA-PSKの違い」
[2005/08/29]
■ その49「WPAの仕組み」
[2005/08/22]
■ その48「WebDAVの動作」
[2005/08/08]
■ その47「OFDMAの仕組みとOFDMとの違い」
[2005/08/01]
■ その46「OFDMの仕組み」
[2005/07/25]
■ その45「WiMAXの特徴」
[2005/07/11]
■ その44「Wi-Fiの役割」
[2005/07/04]
■ その43「FTPの目的と動作」
[2005/06/27]
■ その42「UPnPの動作」
[2005/06/20]
■ その41「ネットマスクの仕組み」
[2005/06/13]
■ その40「ARPの機能」
[2005/06/06]
■ その39「DNSの原理」
[2005/05/30]
■ その38「デフォルトゲートウェイの役割」
[2005/05/23]
■ その37「MACアドレスの仕組み」
[2005/05/16]
■ その36「スイッチとその進化」
[2005/05/09]
■ その35「ルータによるメリット」
[2005/04/25]
■ その34「ブリッジの原理」
[2005/04/18]
■ その33「リピータの機能」
[2005/04/11]
■ その32「IPアドレスのクラス」
[2005/04/04]
■ その31「ブロードキャスト/マルチキャスト/ユニキャスト」
[2005/03/28]
■ その30「SMTP AUTHと認証の種類」
[2005/03/14]
■ その29「Submissionポートとスパムメール対策」
[2005/03/07]
■ その28「Outbound Port25 Blockingとは」
[2005/02/28]
■ その27「PGPの仕組み」
[2005/02/21]
■ その26「PKIと認証局」
[2005/02/14]
■ その25「公開鍵暗号方式とは」
[2005/02/07]
■ その24「共通鍵暗号とは」
[2005/01/31]
■ その23「SSHの仕組みと応用」
[2005/01/24]
■ その22「SSLの役割」
[2005/01/17]
■ その21「POP3とIMAP4の違い」
[2004/12/27]
■ その20「POP3の役割と機能」
[2004/12/20]
■ その19「SMTPの機能と問題点」
[2004/12/13]
■ その18「SPIとパケットフィルタリング」
[2004/12/06]
■ その17「LANの概念とその広がり」
[2004/11/29]
■ その16「SIPの役割」
[2004/11/15]
■ その15「プロキシの利用」
[2004/11/08]
■ その14「VoIPの仕組み」
[2004/11/01]
■ その13「イーサネットとは」
[2004/10/25]
■ その12「IP/TCP/UDP/ICMPとは」
[2004/10/18]
■ その11「DHCPの役割」
[2004/10/04]
■ その10「MIMOとは」
[2004/09/27]
■ その9「DMZとその効果」
[2004/09/13]
■ その8「ファイアウォールとは」
[2004/09/06]
■ その7「NATとNAPTの違いとIPマスカレード」
[2004/08/30]
■ その6「VPNとVPNパススルーの仕組み」
[2004/08/23]
■ その5「無線LANの問題とWEP」
[2004/08/09]
■ その4「IEEE 802.11a/b/gって何を意味しているの?」
[2004/08/02]
■ その3「ダイナミックDNSって?」
[2004/07/26]
■ その2「グローバルIPアドレスとプライベートIPアドレス」
[2004/07/12]
■ その1「PPPoEって何だろう?」
[2004/07/05]

その30「SMTP AUTHと認証の種類」


■ SMTP AUTHとは

 SMTP AUTHは、前回紹介した「Submissionポート」、というよりも「Message Submission」と対になって利用されることが多いようです。SMTP AUTHは要するに、SMTPを行なう際に認証(Authentication)を実施するというものです。これを用いることで、送信の際に「誰が送ったか」を明確化できるようになります。


■ SMTP AUTHでの認証の流れ

 では、具体的にどのように認証するかをもう少し細かく説明しましょう。SMTP AUTHは正式にはRFC2554として規定されていますが、RFC2554自体は認証のための枠組みを決めているだけで、具体的な認証の仕組みはまた別に定義されています。まずは、このRFC2554での枠組みについて、かいつまんで紹介しましょう。

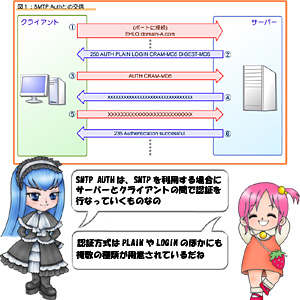
 図1のように、クライアントとサーバーがあります。まずクライアントがサーバーのポートに接続すると(1)、サーバーはクライアントに対して“EHLO”ではじまる「挨拶」を送ります(2)。これは「私はこんなメールサーバーです」という挨拶程度のやりとりであって、電話で言えば「はい、○○です」といったレベルのものです。

 ここまでは通常のSMTPと同じなのですが、その挨拶の最後で、クライアントに対して「私はこんな認証ができます」、つまり「できる認証方式を並べるので、選んでください」というメッセージが付加されるのが、少し異なっている部分です。図1の例では、PLAIN/LOGIN/CRAM-MD5/DIGEST-MD5の4方式がクライアントに提示されるわけです。

 これを受けたクライアントは、その中から1つを選んでサーバーに送り返します(3)。図の例だと、CRAM-MD5という方式を選んた形になります。これを受けたサーバーは、その方式に従って必要ならキーになるものを送ります(4)。

 図1の例では、サーバーがCRAM-MD5という方式に定められた手順にのっとり、あるメッセージを作成します。これを受け取ったクライアントは、その値に特定の操作を行ない、そこに自分のユーザー名を追加、さらにもう一度エンコードしてクライアントに送り返します(5)。

 サーバーは、自分自身でも「特定の操作」を行ない、その結果とクライアントからの返答が一致しているかどうかを確認し、問題がなければ認証してメッセージの投稿を受け付けるという仕組みです(6)。このキーの生成は、CRAM-MD5特有のもので、例えばLOGINなどではまた話が変わってきます。


図1:SMTP AUTHの交信

■ SMTP AUTHは安全か?

 では、この仕組みを取り入れれば安全かというと、そう単純な話ではないのがSMTP AUTHの難しいところです。図1では4種類の認証方式を例で示しましたが、この4つの方式は比較的ポピュラーなものです。しかし、最初の2つと残りの2つでは、安全性に天と地ほどの差があります。

・PLAIN
 PLAINは、暗号化しないでユーザー名/パスワードをそのまま送るという仕組みです。途中で盗聴される恐れが絶対ない場合にはこれでも良いのですが、インターネット越しに接続している場合など、パスワードが平文で流れている分、かえって危険な方式です。

・LOGIN
 LOGINはPLAINに似ていますが、POP3風に「USER XXXXX」「PASS XXXXXX」といった具合に、分けて送ることが多い方式です。「ことが多い」という書き方をするのは、そもそもこの方式が標準化されていないため、独自の実装をしているメールサーバーもあって互換性が低い上に危険というものです。


・CRAM-MD5
 CRAM-MD5では、サーバーとクライアントが共通に知っているパスワードをまず用意します。その上でサーバーは、クライアントに対し任意の文字列(これをChallenge文字列と呼びます)を送ります。クライアントはそのChallenge文字列と共通パスワードを使い、MD5(Message Digest V5)と呼ばれる特殊な計算処理を行ない、その結果をサーバーに返します。

 MD5は、一方向関数と呼ばれるもので、「入力した結果から出力はすぐ計算できるが、出力から入力を推定するのは非常に難しい」「異なる入力が同じ出力になることはまずない」という特徴をもっています。

 従って、例えばクライアントからの返答が傍受されても、ここからパスワードを復元するのは困難です。これを受け取ったサーバーは、自分でも同じ処理を行ない、結果が一致すれば相手が正しくパスワードを知っているとして認証するという仕組みです。

・DIGEST-MD5
 DIGEST-MD5はCRAM-MD5の拡張版で、辞書攻撃や総当り攻撃などに対する耐性を高めたものです。こちらも、クライアントからの返答が傍受されても基本的には安全です。


 それぞれの方式の説明は以上のようになりますが、今のところDIGEST-MD5はまだ普及がそれほど進んでおらず、CRAM-MD5が主流といったところです。一方で、現在でもPLAIN/LOGINをサポートしているSMTPサーバーも多く、メールクライアントの中にもCRAM-MD5に未対応の製品が少なくないのが目下の問題と言えるでしょう。


2005/03/14 11:01

槻ノ木 隆
 国内某メーカーのネットワーク関係「エンジニア」から「元エンジニア」に限りなく近いところに流れてきてしまった。ここ2年ほどは、企画とか教育、営業に近いことばかりやっており、まもなく肩書きは「退役エンジニア」になると思われる。(イラスト:Mikebow)
Broadband Watch ホームページ
Copyright (c) 2005 Impress Corporation, an Impress Group company. All rights reserved.